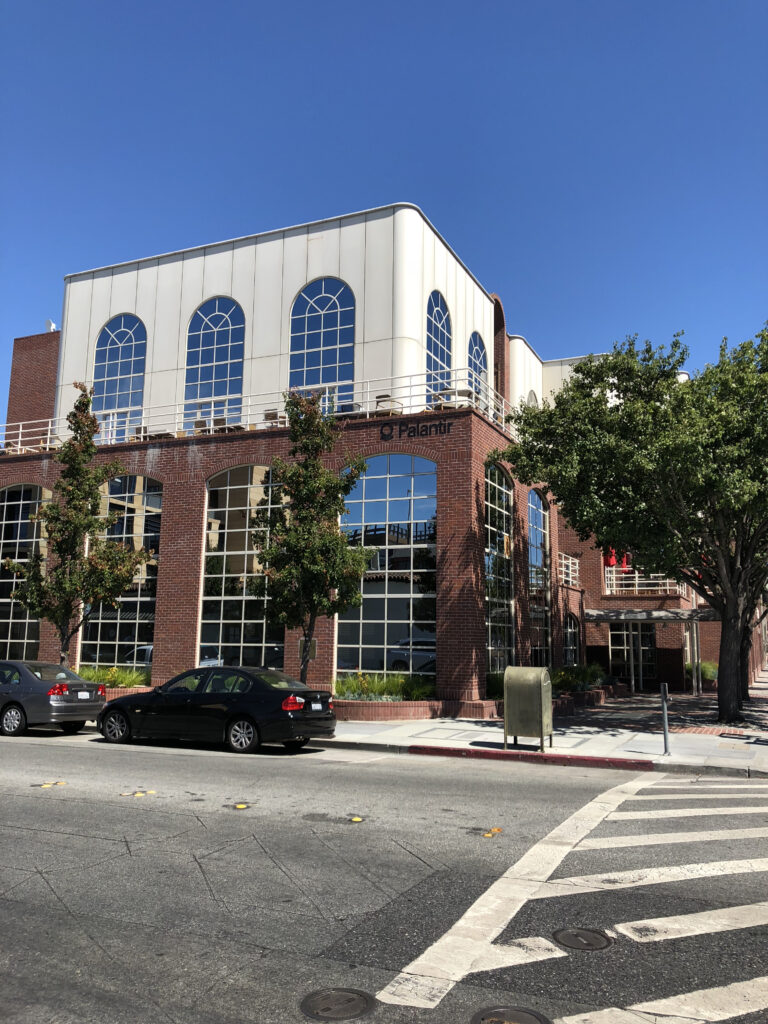
Gleich mehrmals prüfte das Verteidigungsdepartement Palantir-Software und entschied sich dagegen – auch wegen der Datensouveränität, zeigen neue Recherchen. Was Bundesrat Martin Pfister dabei unerwähnt liess und warum die Grünen nun eine «Lex Palantir» fordern.
Von Adrienne Fichter, Balz Oertli (Text)
Alex Karp hat gute Nachrichten für seine Aktionäre. «Wir lieben diese Resultate», sagt der CEO und Mitgründer des US-Technologieunternehmens Palantir am 3. August über das vergangene Quartal. Das Wachstum mit bestehenden Kunden nennt er «absurd stark».
Nur in Europa läuft es schlecht. «The growth sucks», sagt Karp, die Ergebnisse seien miserabel.
Und das, obwohl der Kontinent ohne Palantir schlechter dastünde, behauptet Karp: «Wir unterstützen sehr viele Institutionen in Europa. (…) Geheime Institutionen. Ohne unsere Produkte hätten sie Terrorismus, und ihre Migrationsprobleme und die Folgen wären zehnmal so gross.»
Karp stellt Palantir als unverzichtbar für Europas Sicherheit dar. Doch die Verbindungen europäischer Regierungen zum Unternehmen geraten zunehmend in die Kritik.
Das hat vor allem mit den engen Banden zwischen der Palantir-Führung und dem Weissen Haus sowie mit dem Gedankengut von CEO Alex Karp und Mitgründer Peter Thiel zu tun. Kritikerinnen werfen dem Unternehmen vor, dass seine Systeme missbraucht werden können, um Menschenrechtsverletzungen in den palästinensischen Gebieten und mutmassliche Kriegsverbrechen der USA im Iran-Krieg zu unterstützen.
Für den aus der Sicht von Karp dümpelnden Geschäftsgang in Europa gibt es Gründe, wie ein Blick in die Schweiz zeigt. Die Schweizer Behörden erkannten schon früh, welche Risiken mit den Palantir-Produkten verbunden sind. Wie eine Recherche der Republik und des WAV Recherchekollektivs im Dezember 2025 aufzeigte, versuchte der Tech-Riese während sieben Jahren, die Schweizer Bundesbehörden als Kundinnen zu gewinnen – ohne Erfolg. Am kritischsten fiel die Einschätzung der Schweizer Armee aus. Ein interner Evaluationsbericht vom Dezember 2024 hielt fest, ein Abfluss sensibler Daten könne nicht ausgeschlossen werden.
Palantir verklagte die Republik auf Gegendarstellung – und sorgte damit für weltweite Aufmerksamkeit. Der britische «Guardian» und die «Financial Times» berichteten über den Fall, SRF drehte einen Dokfilm. Im Juni dieses Jahres scheiterte der Techgigant vor dem Zürcher Handelsgericht und verzichtete darauf, den Fall weiterzuziehen.
Neue Recherchen der Republik mit dem WAV Recherchekollektiv zeigen nun: Der Armeebericht war nur die Spitze des Eisbergs.
Denn insgesamt haben sich die Schweizer Armee und das Bundesamt für Rüstung Armasuisse fünfmal eingehend mit den Palantir-Produkten beschäftigt – und sich jedes Mal dagegen entschieden.
Mehrmals bestanden Zweifel, ob Palantir ein Kernversprechen einlösen könne: dass die Kunden die Datensouveränität behalten – also die volle Kontrolle über ihre Daten. Ein geplanter Test bei der Armee fand gar nicht erst statt, weil Palantirs Vorschlag die Anforderungen der Armee nicht erfüllte. Eine davon lautet: Die Software muss vor Ort auf Servern der Armee laufen.
Bisher war nicht bekannt, wie oft Armee und Armasuisse Palantirs Produkte geprüft hatten – und dass ein geplanter Test an konkreten Sicherheitsbedenken scheiterte. Auch Verteidigungsminister Martin Pfister erwähnte diese Vorgänge nicht, als er die Sicherheitspolitische Kommission des Nationalrats über Palantir informierte.
Die Kommission erfährt nichts davon
Am 26. Januar 2026 steht das Thema «Zusammenarbeit mit Firmen wie Palantir» auf der Agenda der Sicherheitspolitischen Kommission des Nationalrats. Verteidigungsminister Martin Pfister gibt persönlich Auskunft.
Pfister hält sich kurz, wie seine Sprechnotizen und ein Auszug aus dem Protokoll zeigen, die der Republik und dem WAV Recherchekollektiv vorliegen: So sagt Pfister, das Bundesamt für Rüstung Armasuisse habe die Beschaffung einer Palantir-Software für das Informatiksystem des Militärischen Nachrichtendienstes geprüft. Dabei handelte es sich um Palantirs Behördenprodukt Gotham, wie die Armee auf Anfrage bestätigt.
Vor der Kommission fährt Pfister fort: Die Palantir-Software sei damals nicht beschafft worden, weil sie sich nicht geeignet habe. «Dies zum spezifischen Fall Palantir», sagt Pfister und erklärt, nach welchen Kriterien IT-Lieferanten grundsätzlich ausgewählt werden.
Die Recherchen zeigen, was bei Pfisters Auskunft unerwähnt blieb: Sein Departement war damals noch im Gespräch mit Palantir. Im Protokoll einer Geschäftsleitungssitzung der Abteilung Wissenschaft und Technologie von Armasuisse vom 29. Januar 2026 – also drei Tage nach Pfisters Auftritt bei der Sicherheitspolitischen Kommission – steht, das Zentrum für künstliche Intelligenz und Simulation habe für eine weitere Verwaltungseinheit einen Anwendungsfall für die KI-Plattform von Palantir entwickelt und: «Palantir erstellt nun ein Angebot.»
Doch davon erfährt die Kommission nichts – ebenso wenig von den weiteren früheren Prüfungen, die gegen einen Einsatz von Palantir ausgefallen waren. Das Verteidigungsdepartement erklärt dies auf Anfrage damit, dass es sich um «Vorabklärungen und nicht um ein laufendes Beschaffungsverfahren» gehandelt habe.
Nach der Veröffentlichung der Palantir-Recherche im Dezember 2025 meldeten sich verschiedene Quellen und berichteten davon, dass die Produkte des US-Techkonzerns beim Verteidigungsdepartement möglicherweise noch nicht abgeschrieben seien.
Weitere Dokumentengesuche mit Berufung auf das Öffentlichkeitsgesetz und Gespräche mit zusätzlichen Quellen ermöglichten es in den folgenden Monaten, nachzuzeichnen, wie die Armee und Armasuisse die Produkte von Palantir prüften – und woran ein Einsatz jeweils scheiterte.
Das jüngste Beispiel: Im Herbst 2025 trafen sich Spitzenvertreter von Armasuisse und Palantir zweimal in Zürich. Im September waren Rüstungschef Urs Loher und sein Stellvertreter Thomas Rothacher dabei, zwei Monate später lud Palantir Fachexperten von Armasuisse ein.
Konkreter Anlass war das Projekt des Zentrums für Künstliche Intelligenz und Simulation. Armasuisse suchte einen Anbieter für eine KI-Experimentierplattform zur «Lageverfolgung».
Die Aufgabe: Palantir sollte zeigen, wie mit KI verschiedene Datenquellen – etwa Sensordaten, Berichte, geografische Informationen – zu einem laufend aktualisierten, visualisierten Lagebild zusammengeführt und Entscheidungsträgerinnen zugänglich gemacht werden können. Ein Machbarkeitstest sollte klären, ob dies auf Palantirs Plattformen grundsätzlich möglich ist. Doch dann geschah: nichts.
Auf Anfrage der Republik schreibt Armasuisse, der Versuch habe nicht stattgefunden. Die Treffen hätten dazu gedient, herauszufinden, ob ein Machbarkeitstest mit Palantir infrage komme. Palantir habe am Treffen nicht nur sein Produkt vorgestellt, man habe auch «Fragen bezüglich Sicherheit und souveränem Betrieb der Technologie im Bereich Datenaufbereitung und Datenanalyse» diskutiert.
Das Fazit sei «negativ» ausgefallen.
Ein Test, der nie stattfand
Auch die Armee hat sich intensiver als bisher bekannt mit Palantir-Produkten auseinandergesetzt – und auch sie winkte ab.
Wie die Republik bereits berichtete, evaluierte der Armeestab 2024 die Palantir-Produkte und empfahl, diese nicht zu beschaffen und stattdessen auf Open-Source-Lösungen zu setzen.
Palantir entgegnete damals, seine Produkte seien nie «praktisch» bewertet worden und man habe auch nie an einem offiziellen Verfahren teilgenommen. So steht es in der Gegendarstellungsklage gegen die Republik, in einer Stellungnahme gegenüber SRF sowie im hauseigenen Blog. Im Blogpost präzisiert das Unternehmen, der Armeestab habe für den Bericht «weder Zugang zu einer Live-Demonstration» gehabt noch habe «eine praxisbezogene technische Bewertung» stattgefunden.
Eine Live-Demonstration für Angehörige der Armee gab es allerdings: Im März 2023 besuchten vier Mitarbeiter während einer Dienstreise in den USA Palantir. Sie sahen vor Ort, wie die Software Informationen aus verschiedenen Quellen zu einem Lagebild zusammenfasst.
Ob die Armee die Software auch selbst testen konnte, ist eine andere Frage. Ein Mailverlauf zwischen der Armee und Palantir zeigt nun: Das Militär wollte testen. Doch es kam nie so weit.
Der entsprechende Austausch zwischen Vertretern der Armee und Palantir fand laut VBS im Rahmen des Weltwirtschaftsforums 2021 statt – ein Jahr nach dem Treffen von Ex-Bundeskanzler Walter Thurnherr mit Palantir-Vizepräsidentin Laura Rudas am selben Anlass. Das WEF 2021 wurde wegen Corona jedoch offiziell abgesagt.
Ein Mitarbeiter der Armee erhält daraufhin den Auftrag, das Potenzial der Palantir-Produkte zu prüfen. Per Mail vereinbart er mit Palantir ein Treffen Mitte Dezember 2021. Zuvor definiert die Armee Anwendungsszenarien und nennt ihre Anforderungen an einen Testlauf. Eine davon: Die Software muss «on premise» laufen, also auf lokalen Servern unter Hoheit der Armee, ohne Verbindung zu einer Cloud oder zu externen Servern, wie die Armee auf Anfrage bestätigt. Laut der Armee präsentiert Palantir am Treffen seine Produkte.
Im Juli 2022, sieben Monate nach dem ersten Treffen, meldet sich Palantir wieder. Der Betreff der E-Mail lautet: «Hardware specifications …». Es folgt ein Hin und Her, bei dem es um Serveranforderungen und Testdaten geht. Die Armee will die Palantir-Software auf ihren eigenen Servern und ohne Cloud-Anbindung testen, und dies mit verschiedenen Datensätzen, darunter Standortdaten von Mobiltelefonen. Am Schluss scheint alles bereit für einen Testlauf, doch der findet nie statt.
Die Armee entscheidet sich gegen den Test und sagt Palantir ab. Der Betreff der letzten Mail von Palantir an die Armee am 26. Oktober lautet: «Thank you for the opportunity.»
Eine Sprecherin der Armee begründet die Absage an den US-Techkonzern der Republik gegenüber zum einen mit dem Preis. Die Lizenzkosten seien zu «kostenintensiv, beziehungsweise für die Armee nicht vertretbar gewesen». Aber es gibt noch einen brisanteren Grund: «Bei Palantir zeigte sich, dass die Lösung die Anforderungen der Schweizer Armee nicht abdeckte. Dazu gehörte insbesondere die Möglichkeit eines Betriebs auf der eigenen Infrastruktur.»
Will heissen: Die damals angebotene Lösung liess sich nach Angaben der Armee also nicht ausschliesslich auf armeeeigenen Servern betreiben.
Deshalb habe man keine weitere Zusammenarbeit angestrebt. Denn, so die Armeesprecherin weiter: «Eine Lösung, bei der Daten oder Teile der Software auf externen Infrastrukturen betrieben werden, kam aus datenschutzrechtlichen, rechtlichen und ethischen Gründen für die Armee nicht infrage.»
Das Versprechen der Datenhoheit
Diese Begründung müsste Europas Behörden aufhorchen lassen – insbesondere die Behörden jener Länder, in denen die Geheimdienste mit Palantir zusammenarbeiten, wie internationale Recherchen zeigen (siehe Box «Europaweite Medienkooperation»).
Denn Palantir verspricht seinen Kunden, dass sie die Kontrolle über ihre Daten behalten. Ein Unternehmenssprecher sagte im August 2025: «Eine Übertragung oder ein Abfluss von Daten – etwa in die USA – ist technisch ausgeschlossen.» Auch das Innenministerium Nordrhein-Westfalen, ein Palantir-Kunde, versichert, seine Daten blieben unter eigener Kontrolle, und Betrieb und Zugriffsregeln verhinderten, dass sie unbefugt nach aussen gelangten.
Mit den Ergebnissen der Recherche der Republik und des WAV Recherchekollektivs konfrontiert, bestätigt Palantir den «gelegentlichen Austausch» mit der Schweizer Armee. Es habe jedoch nie eine «formelle, vertiefte technische Evaluation» ihrer Software durch das Schweizer Militär stattgefunden. Zudem würde ihre Zusammenarbeit mit verschiedenen «nationalen Sicherheitsorganisationen» in Europa zeigen, dass ihre «Software keine Herausforderungen für die Datensouveränität» darstelle. Kunden hätten «rechtlich, technisch und physisch» die volle Kontrolle über ihre Daten und «weder Palantir noch eine Drittpartei» könnten eigenständig auf deren Daten zugreifen.
Im Schweizer Verteidigungsdepartement scheint man jedoch davon nicht überzeugt. Weder im Jahr 2022 noch danach.
So zog Armasuisse Palantir 2024 zwar noch in Betracht, zu Beginn des Armeeprojekts «Psi», benannt nach dem griechischen Buchstaben. Es soll das Lagebild der Luftwaffe verbessern – im Bereich der elektronischen Kriegsführung.
Das Projektteam diskutierte zu Beginn die Palantir-Software, verwarf sie aber bald, «weil andere Lösungsansätze als erfolgversprechender eingestuft wurden», so das Bundesamt für Rüstung auf Anfrage. Eine Offerte habe Palantir nie eingereicht, da man keine angefordert habe.
Das alles zeigt: Palantir hat sich beim Verteidigungsdepartement die Zähne ausgebissen. Grund dafür waren Datenschutzbedenken bei den Produkten von Palantir.
Sorge vor dem Zugriff auf «kritische Daten»
Diese Erkenntnisse decken sich mit dem, was Insider aus den Cybereinheiten der Armee erzählen. Vor allem zwei Aspekte sind für sie No-gos: Erstens ist der Quellcode der Software von Palantir nicht offengelegt. Eine Insiderin sagt: «Es wird einem ein magic layer verkauft – eine magische Schicht, die alles verbindet. Aber wir sehen eben nicht unter die Oberfläche.»
Zweitens setzt Palantir eigene Software-Ingenieure ein, die direkt beim Kunden arbeiten, um die Software unter anderem zu installieren und zu konfigurieren.
Militärische Informationen könnten so in die Hände von Angestellten des datenhungrigen Silicon-Valley-Konzerns gelangen, befürchten die Spezialisten. Davor warnt auch der Armeebericht: Die Ingenieure erhielten «Zugang zu kritischen Prozessen und Daten», was die «Geheimhaltung militärischer Informationen» herausfordere.
Dass Palantir-Mitarbeiterinnen unter bestimmten Bedingungen Zugang zu sensiblen Kundendaten haben können, zeigt das Beispiel des englischen Gesundheitsdienstes NHS: Drei Palantir-Ingenieure hätten dort stets Administratorenzugang; unter kontrollierten Bedingungen könnten Ingenieurinnen auch identifizierbare Patientendaten einsehen.
Der Druck auf die britische Regierung ist aufgrund ihrer Zusammenarbeit mit Palantir in den vergangenen Monaten so stark geworden, dass sie Berichten zufolge nun aus dem laufenden Vertrag mit Palantir aussteigen will. Das dürfte Palantirs CEO Alex Karp nicht freuen, da Grossbritannien 10 Prozent des Unternehmsumsatzes beisteuert.
Der ganze Beitrag gibt es hier zu lesen: https://www.republik.ch/2026/10/15/fuenfmal-nein-zu-palantir
Auf meinem Blog veröffentliche ich sämtliche Beiträge, die ich auf allen meinen Kanälen publiziere. Entweder in vollständiger (eigene Beiträge dieses Blogs oder dnip.ch) oder gekürzter Form (republik.ch). Da ich nur in Teilzeit angestellt bin, freue ich mich über jeden Support.
Wer mich unterstützen möchte für meine Publikationstätigkeit auf meinem Blog, kann gerne auf das Vereinskonto Techjournalismus.ch spenden.
Ziel ist es, diesen Blog auch in Zukunft redaktionell auszubauen. Bei genügend finanzieller Unterstützung kann ich auch kleinere Rechercheaufträge an andere Journalist:innen vergeben. Ich freue mich über jede Spende!
Verein Techjournalismus.ch
4053 Basel
CH36 0077 0255 9452 2200 1