«Zur Erlangung des Vertrauens der Schweizer Bevölkerung in diese vom Bund bereitgestellte Lösung wird es keine zweite Chance geben». Diese drastische Worte wählte die Eidgenössische Finanzkontrolle EFK in einem Bericht über das Projekt staatliche eID, der heute für die Medien freigegeben worden ist.
Nach der Lektüre des Berichts ist klar: Kritische Stimmen aus der Fachwelt wurden in allen Punkten bestätigt. So schrieb die Republik in ihrer Analyse vor der Abstimmung, dass besonders Kryptologen und Expertinnen für digitale Identitäten den ambitionierten Fahrplan des eID-Projektteams anzweifeln. Diese beteuerte auch nach dem knappen Abstimmungsresultat von 50.4 % im September 2025, dass man nach wie vor an der Lancierung im 2026 festhalten möchte.
Die Experten empfahlen im Vorfeld der Abstimmung, Tempo rauszunehmen, an sicheren Architekturen zu tüfteln und auch in Sachen Konsumentenschutz über die Bücher zu gehen. Die Hauptkritik der EFK gilt denn auch der geplanten technischen Infrastruktur: Dass nicht automatisch verhindert werde, dass Unternehmen zu viele Daten abfragen. So darf ein Online-Händler beispielsweise für den Kauf von Alkohol einen Altersnachweis verlangen, nicht aber das konkrete Geburtsdatum oder die Sozialversicherungsnummer einer E-ID-Nutzerin. Falls er solche Angaben dennoch einfordert, wird er für übermässiges Datensammeln nur dann bestraft, wenn Betroffene dies melden. Das kritisieren auch die Gegner der E-ID-Vorlage vor der Abstimmung.
Die EFK fordert vom Bundesamt für Justiz (BJ), dass man sich hier an den strengeren Vorgaben der EU orientiert und das Vertrauensregister auf die Datenabfrage ausweiten soll. Bisher war nur vorgesehen, dass Unternehmen neben dem einfachen Basisregister (wo sie quasi ihre Teilnehmerschaft an der eID-Vertrauensinfrastruktur anmelden können und lediglich Basisdaten hinterlegen) ihre Identität vom BJ freiwillig überprüfen lassen können. Und nach positiver Prüfung einen Vertrauensregister-Eintrag erhalten. Was danach passiert und ob Unternehmen sich an die Regeln halten, wollten die Behörden nicht proaktiv weiterverfolgen.
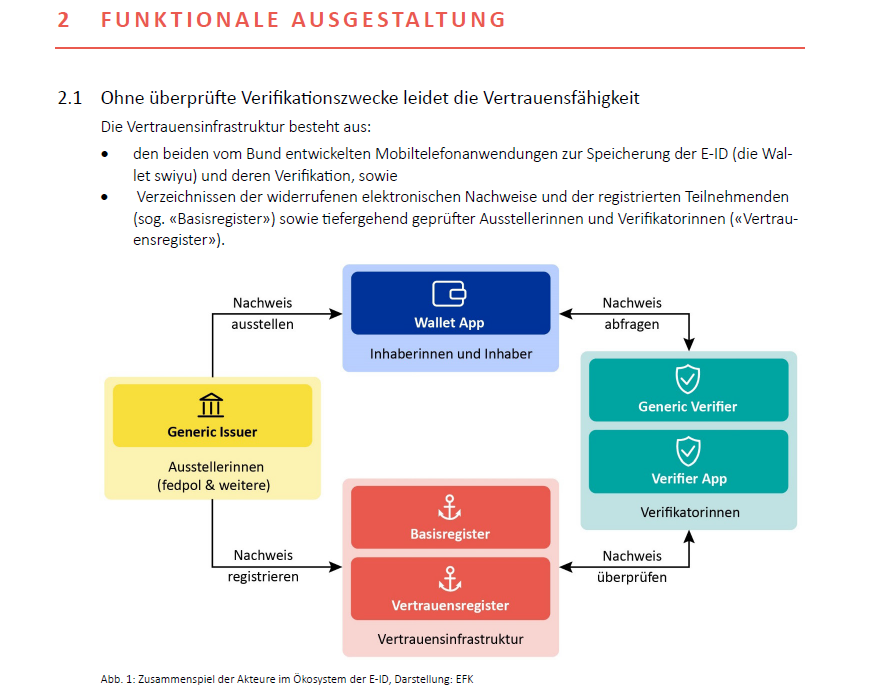
Grund dafür sei zum einen, dass man «den Einsatz der E-ID durch behördliche Prüfungen nicht erschweren will», sagt der Bund in seiner Stellungnahme zum EFK-Bericht. Es gehe aber auch darum, «die Wahrnehmung zu vermeiden, dass einzelne Teilnehmer vertrauenswürdiger seien als andere». Das BJ hat die Kritik der EFK jedoch angenommen und werde prüfen, wie man die Akzeptanz in die eID verbessern in diesem Bereich.
Die EFK kritisiert ausserdem die fehlenden Kontrollen beim Basisregister NACH Registrierung: «Während diejenigen Teilnehmenden, die auf eigenen Wunsch im Vertrauensregister eingetragen werden wollen, vorab einen Prüfungsprozess durchlaufen müssen, sind im Basisregister aller registrierter Teilnehmender keine Kontrollen geplant. Sobald ein Teilnehmender in der Portalanwendung der Vertrauensinf-rastruktur registriert ist und die notwendigen Gebühren entrichtet hat, kann der Zugang genutzt werden. Zur Registrierung sind nur wenige Daten verpflichtend anzugeben, und die erfassten Daten unterliegen keinen Kontrollen. Das Programm E-ID begründet dies damit, dass die im Basisregister erfassten Daten der Teilnehmenden ohnehin an keiner weiteren Stelle zur Verwendung kommen.»
Die Untersuchungsbehörde moniert noch viele weitere Punkte, wie etwa die noch nicht umgesetzte Verschlüsselung.
Ein Auszug:
Ausserdem sei der Inventar der verwendeten Softwarekomponenten noch nicht erstellt: «Bei der Übersetzung der Programmcodes für die Vertrauensinfrastruktur und die Mobiltelefonanwendungen des Bundes werden bei einzelnen intern erstellten Komponenten bereits Software-Stücklisten (Software Bill of Materials, SBOM) generiert. Diese werden heute jedoch noch nicht systematisch verwendet und z. B. mit verwendeten Drittanbieterkomponenten und Abhängigkeiten angereichert, um für jede aktuelle Version der Vertrauensinfrastruktur eine vollständige Lieferkette der Software nachweisen zu können.
Insbesondere diejenigen Teilnehmenden, die von der Vertrauensinfrastruktur abhängige Programme er-stellen, z. B. Ausstellerinnen elektronischer Nachweise oder Hersteller von Wallet-Apps, sind auf ein solches detailliertes Inventar aller verwendeten Softwarekomponenten angewiesen. Dies dient ihrem technologischen Risikomanagement, der Compliance z. B. zu den verwendeten Lizenzen und fördert die Transparenz bei allfälligen Sicherheitslücken.»
Hinsichtlich der EU ist ein weiterer Punkt interessant. Die EFK problematisiert hier die internationale Anerkennung der eID durch die EU, die vor allem eine politische denn eine technische Entscheidung darstellt. Dennoch sieht sie bei den Sicherheitsniveaus eine Problematik. Die swiyu App und die vorgesehene Vertrauensinfrastruktur erfüllen bei der EU-Terminologie derzeit nur die Qualifikation «substanziell» und nicht «hoch».
Hier der Auszug aus dem Bericht:
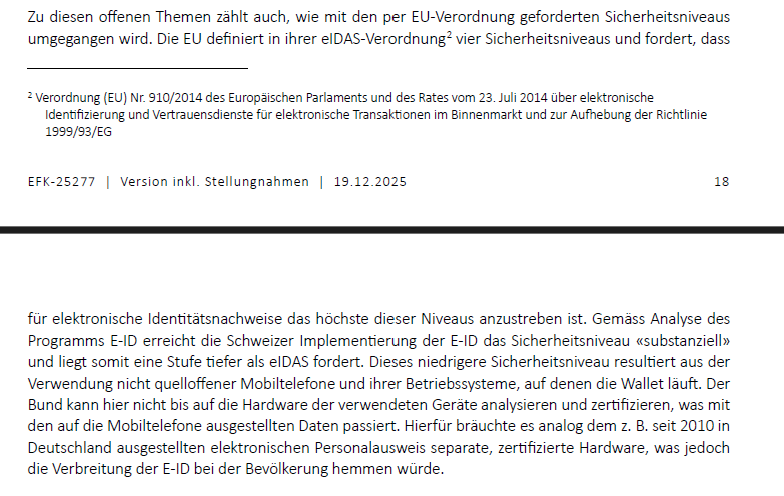
Mir ist jedoch nicht klar, was genau gemeint ist. Denn auch die Wallet Apps der EU laufen ja auf «normalen» Smartphones und Betriebssystemen. Ich habe bei der Kommunikationsstelle der EFK nachgefragt und lass euch die Antwort zeitnah wissen.
Die EFK empfiehlt an mehreren Stellen des Berichts, auf die Bremse zu treten. Dies vor allem vor dem Hintergrund des Abstimmungsresultats: «Das Vorhaben E-ID stellt national und international ein Reputationsrisiko für den Bund dar».
Sicherheit und Stabilität seien über Termineinhaltung für den Start zu gewichten.